権限とアクセス制御
ポポが「できること」は、OS レベルのサンドボックスと許可リストで限定されています。AI の判断ミスがあっても、境界の外には出られません。
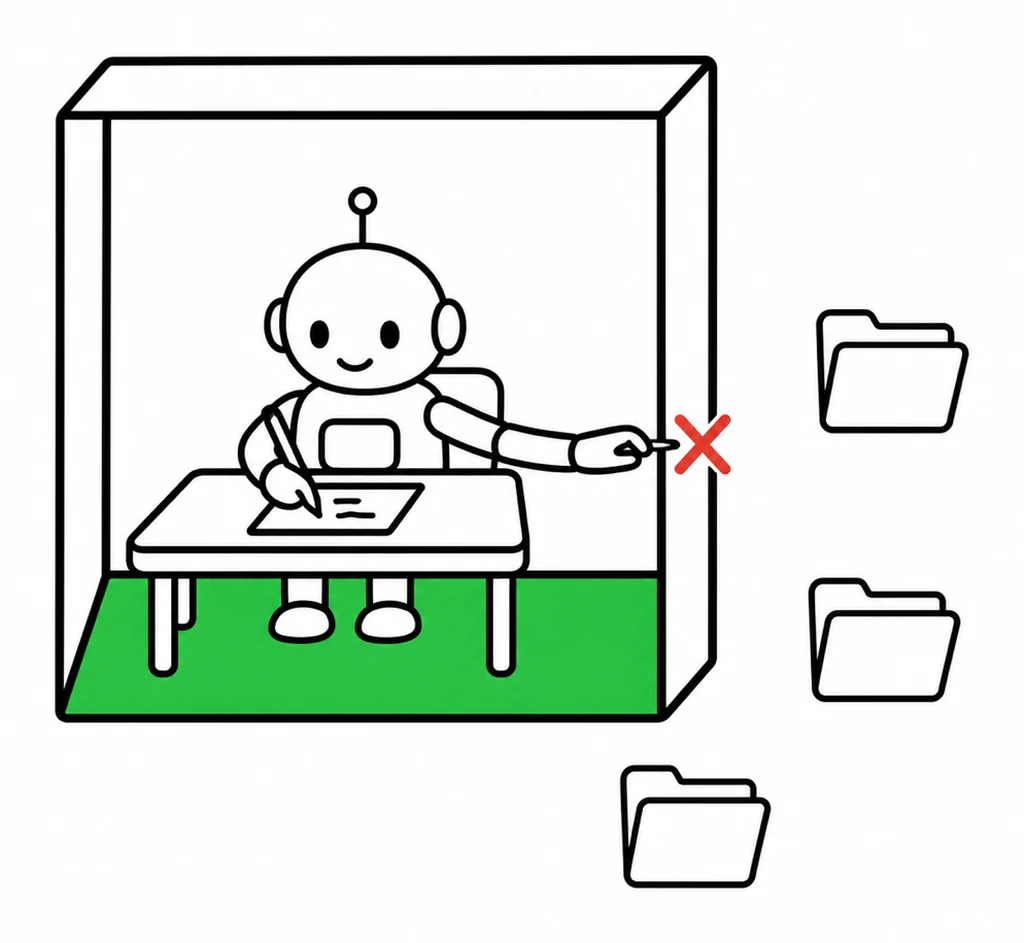
OS レベルの実行サンドボックス
ポポの作業は、OS が用意した囲いの中だけで行われます。これをサンドボックスと呼びます。書き込めるのは割り当てられた作業領域の内側だけで、その外へ書き込もうとしても OS が止めます。ポポ側のプログラムがどう判断したかに関係なく止まるため、設定の間違いや AI の勘違いでは越えられません。クラウドでもこの PC でも、同じ仕組みが働きます。
許可リストで操作先を絞る
サンドボックスが「どこに書けるか」を決めるのに対し、許可リストは「どのサービスを触れるか」を決めます。
- 操作できるリポジトリや外部ツールは、許可リストで指定します
- コードの反映やプルリクエストの作成など、資格情報を使う操作は、サーバー側で対象のプロジェクトかどうかを確かめます
- チャンネルごと、ユーザーごとに使える範囲を決められます
実行する役とレビューする役を分ける
実行を担当するポポと、レビューを担当するキキは権限が分離されています。キキは読み取り専用で、ファイルの編集・コマンド実行の権限を持ちません。レビュアーが暴走しても変更を加えられない構造です。
信頼境界の考え方
ここまでの仕組みは、テナントの外に対する守りです。テナントの中については、ポポは「1 つの信頼されたチーム」を前提に設計されています。同じテナントのメンバー同士は、ある程度信頼し合っている想定です。
互いに信頼しない相手とは、テナントを分ける
取引先や委託先など、社内メンバーと同じ扱いにできない相手と一緒に使う場合は、テナントを分けて運用してください。共有チャンネル単位で範囲を絞る方法は「メンバーと権限」にあります。
次に読む